网络出现间歇性故障时,日志往往查不出根因,镜像端口又可能在高负载下丢包。想在关键链路上抓到完整、可信的数据包,难道只能停机部署传统TAP?ProfiShark给出的答案是:一台可以随身带走、即插即用的便携式抓包设备。
一、 什么是ProfiShark
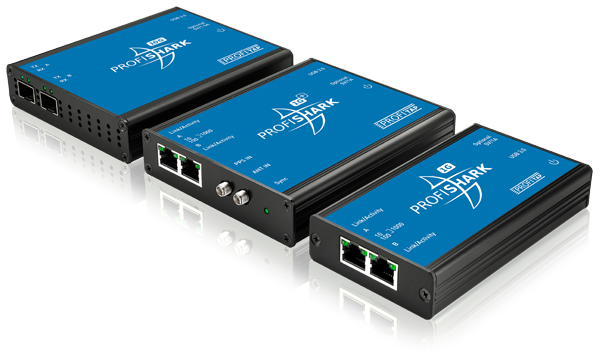
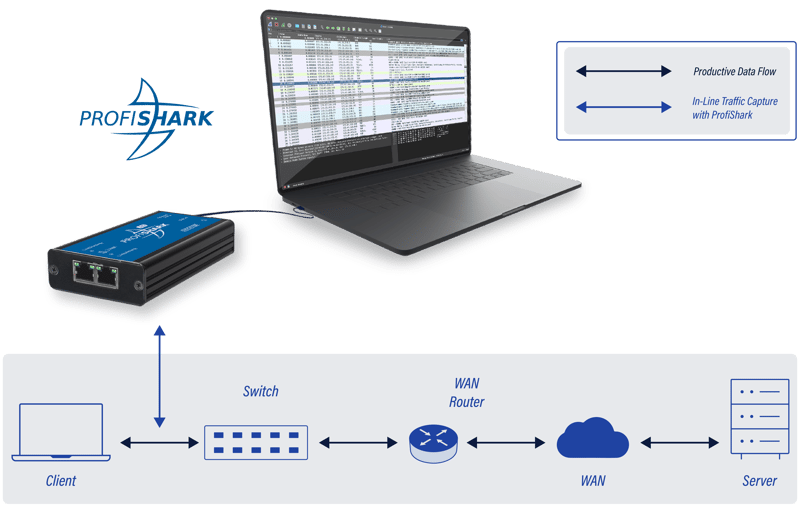
ProfiShark是Profitap推出的便携式硬件抓包设备,定位是”随工程师出差的高保真数据包采集平台”。它以内联(inline)方式串接在网络链路中——例如服务器与交换机之间、防火墙两侧——对所有经过的流量做线速复制,把完整报文送到连接的分析主机,供Wireshark等工具分析。
它的分工理念很清晰:Wireshark负责分析,ProfiShark负责把关键链路上的真实报文完整采集下来。传统做法中,抓包要么依赖交换机镜像(SPAN),要么在服务器主机上运行抓包程序,两者在高负载、虚拟化、安全设备等场景下都存在采集不全的风险。ProfiShark把”采集”这件事交给专用硬件,让工程师拿到的数据包尽可能接近链路上的真实状态。
ProfiShark产品线覆盖从百兆到万兆的主流链路速率,包括100M、1G、1G+、10G、10G+等型号,可以按实际链路带宽选型。
二、 核心功能
- 高保真采集:专用硬件对链路流量做线速复制,在镜像口带宽受限或主机资源紧张的场景下,仍能完整记录每一个报文,为故障定位提供可信证据。
- 高精度硬件时间戳:报文时间戳由硬件打标,精度可达纳秒级(约5-8ns)。这对分析时延敏感型业务(如交易、工业控制、语音视频)至关重要,可以精确测量报文在链路上的真实时序。
- Fail-safe内联设计:设备串接在业务链路中,即使ProfiShark意外断电,链路流量也会直通转发,不会造成业务中断。这一点对生产环境尤其重要——排障工具本身不能成为新的故障点。
- PoE直通:支持PoE供电链路直通,接入供电网络无需改动原有供电结构。
- USB3.0高速输出+管理软件:通过USB3.0连接笔记本电脑,配合ProfiSharkManager软件即可完成配置、采集与落盘,开箱即用。
- 长时间采集:支持将捕获数据直接写入NAS等外部存储,满足长时间、大流量的取证与监测需求。
三、 典型应用场景
- 间歇性故障排查:偶发的连接超时、时断时续的应用异常,日志常常只留下”超时”两个字。ProfiShark在关键链路内联部署,长期守候采集,等故障复现时手里就有完整的报文证据。
- 多点抓包定位故障边界:在防火墙两侧、设备前后等多点位同时部署,对比同一条连接在不同位置的表现,快速判断问题发生在哪一段路径。
- 安全取证与威胁分析:完整记录链路上的原始流量,为入侵分析、异常行为回溯提供未经过滤的一手数据。
- 工业控制协议分析:EtherCAT、PROFINET等工业协议对时序要求严格,纳秒级时间戳配合高保真采集,可支撑自动化产线的协议调试与故障分析。
- 时延敏感型业务质量分析:VoIP、视频会议、在线交易等业务的质量问题,往往需要精确到微秒、纳秒级的时序数据才能定位。
- 变更验证与性能基线:在设备升级、策略调整前后分别抓包对比,用数据验证变更影响,避免”感觉变快了”式结论。
四、 与常见抓包方式的对比
需要说明的是,不同抓包方式各有适用场景,这里只对比采集能力上的客观差异:
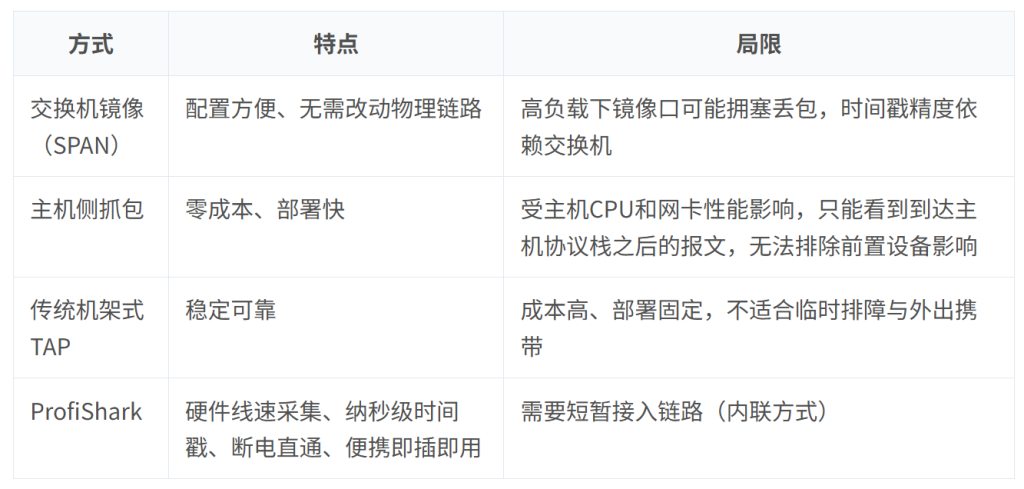
对于”需要临时到关键链路上抓一次完整证据”的场景,ProfiShark的便携性与高保真能力组合,是其他方式较难替代的。
五、 适用人群与选型建议
适用人群:企业网络运维工程师、安全分析师、系统集成与运维服务商、工业自动化维护团队,以及需要频繁到客户现场排障的技术支持人员。
选型建议:
- 按链路速率选型号:百兆链路选100M,千兆链路选1G系列,万兆核心链路选10G系列;对时间戳精度、缓存能力有更高要求时关注带”+”的增强型号。
- 按部署位置定数量:需要多点抓包对比时(如防火墙两侧),建议准备两台同时采集,避免先后两次抓包错过间歇性故障。
- 配套存储:长时间采集建议搭配NAS或大容量存储,按链路流量预估磁盘空间。
六、 常见问题(Q&A)
1. Q1:Profishark和Wireshark是什么关系?
A:两者是配合关系。Profishark是硬件采集设备,负责把链路上的报文完整、无损地抓下来;Wireshark是分析软件,负责对捕获的报文做协议解析。Profishark捕获的文件可以直接用Wireshark打开。
2. Q2:Profishark串接在链路里,会不会影响业务?
A:Profishark采用fail-safe内联设计,设备正常工作时报文正常转发,即使设备意外断电,链路也会直通,不会中断业务。
3. Q3:交换机已经有镜像口了,还需要Profishark吗?
A:镜像口在日常观察中够用,但在高负载链路下镜像口可能因带宽不足而去包,导致”抓到的证据”本身不完整。当故障定位需要完整、可信的报文证据时,硬件级采集的Profishark更可靠。
4. Q4:Profishark能抓加密流量吗?
A:可以。Profishark抓取的是链路上的原始报文,加密流量(如TLS)同样能完整捕获。虽然无法直接看到加密内容,但握手过程、时序、重传、报文大小等信息对排查网络层和协议层问题已经足够。
5. Q5:支持长时间抓包吗?
A:支持。Profishark可以将捕获数据写入NAS等外部存储,配合管理软件进行长时间连续采集,适合守候间歇性故障。
6. Q6:工业控制场景能用吗?
A:可以。Profishark支持EtherCAT等工业协议的报文采集,纳秒级硬件时间戳能够满足工业网络对时序分析的精度要求。
ProfiShark 的价值,就是让工程师在需要证据的时候,能够快速、完整、可信地把关键链路上的数据包拿到手。对于经常面对”查无实据”型故障的网络与安全团队,这台可以随身携带的抓包设备,值得放进工具箱。